코드에 섞여 올라가는 비밀번호, 올리기 전에 막는다… GitHub가 새 분류 모델을 공개했어요
GitHub가 10월 7일 블로그에서, 정해진 모양이 없는 비밀번호까지 주변 코드를 보고 가려내는 새 분류 모델을 소개했어요. 후보 묶음 하나를 2밀리초 안에 판정하고, 올리기 전에 막는 비밀 정보 수를 두 배 넘게 늘릴 수 있다고 해요. 올리기 전 차단은 글 기준으로 비공개 미리보기예요.
- GitHub가 Microsoft Applied Sciences와 함께 만든 ModernBERT 기반 분류 모델을 소개했어요. API 키처럼 모양이 정해진 것뿐 아니라, 모양이 없는 비밀번호도 주변 코드를 보고 가려내요.
- GitHub는 이 모델이 후보 묶음을 2밀리초 안에 판정하고, push 보호(코드를 올리는 순간 막는 기능)가 막는 비밀 정보 수를 두 배 넘게 늘릴 수 있다고 했어요. 글에 따르면 push 보호가 올리기 전에 막는 비율은 새로 찾은 비밀 정보의 약 30%예요.
- push 차단 기능은 10월 7일 글 기준으로 비공개 미리보기이고, 10월 안에 GitHub Secret Protection을 쓰는 조직(Enterprise Cloud, Teams)에 열린다고 적혀 있어요. AI 크레딧을 써요.
DB 접속 주소나 Dockerfile, Kubernetes Secret 파일에 직접 적은 비밀번호가 그대로 올라가는 실수를 push 단계에서 막아 주는 기능이에요. 조직에서 GitHub Secret Protection을 쓰고 있다면 10월 안에 열리는지 확인해 볼 만해요.
AI에게 코드를 맡겨 만드는 분이라면 Copilot CLI와 Copilot 앱의 /security-review 명령에 이 모델이 들어간다는 점이 관련 있어요. 조직 요금제 없이도 올리기 전에 비밀 정보를 살필 수 있게 하겠다는 내용인데, 들어가는 날짜는 글에 없어요.
AI에게 코드를 맡겨 혼자 서비스를 만드는 분이라면, 지금은 API 키와 비밀번호를 코드 파일에 직접 적지 않는 습관부터 챙기고 /security-review에 이 모델이 들어오는지 지켜보면 좋을 것 같아요. 올리기 전 차단은 아직 비공개 미리보기라 당장 켤 수 있는 기능은 아니에요.
GitHub가 10월 7일 블로그 글에서, 코드에 섞여 올라가는 비밀 정보(비밀번호·API 키 같은 것)를 가려내는 새 분류 모델을 소개했어요. 글쓴이는 GitHub에서 보안 제품을 맡은 제품 매니저 Erin Havens예요.
무엇이 새로운가요
GitHub에는 코드를 올리는(push) 순간 비밀 정보를 막는 push 보호가 있어요. 회사가 발급한 토큰은 앞머리 글자로 알아볼 수 있지만, 내부 DB 비밀번호 같은 것은 정해진 모양이 없어서 주변 코드를 봐야 알 수 있어요. 새 모델은 Microsoft Applied Sciences와 함께 만든 ModernBERT 기반 분류 모델로, 이런 모양 없는 비밀 정보까지 push 보호 범위에 넣기 위한 것이에요.
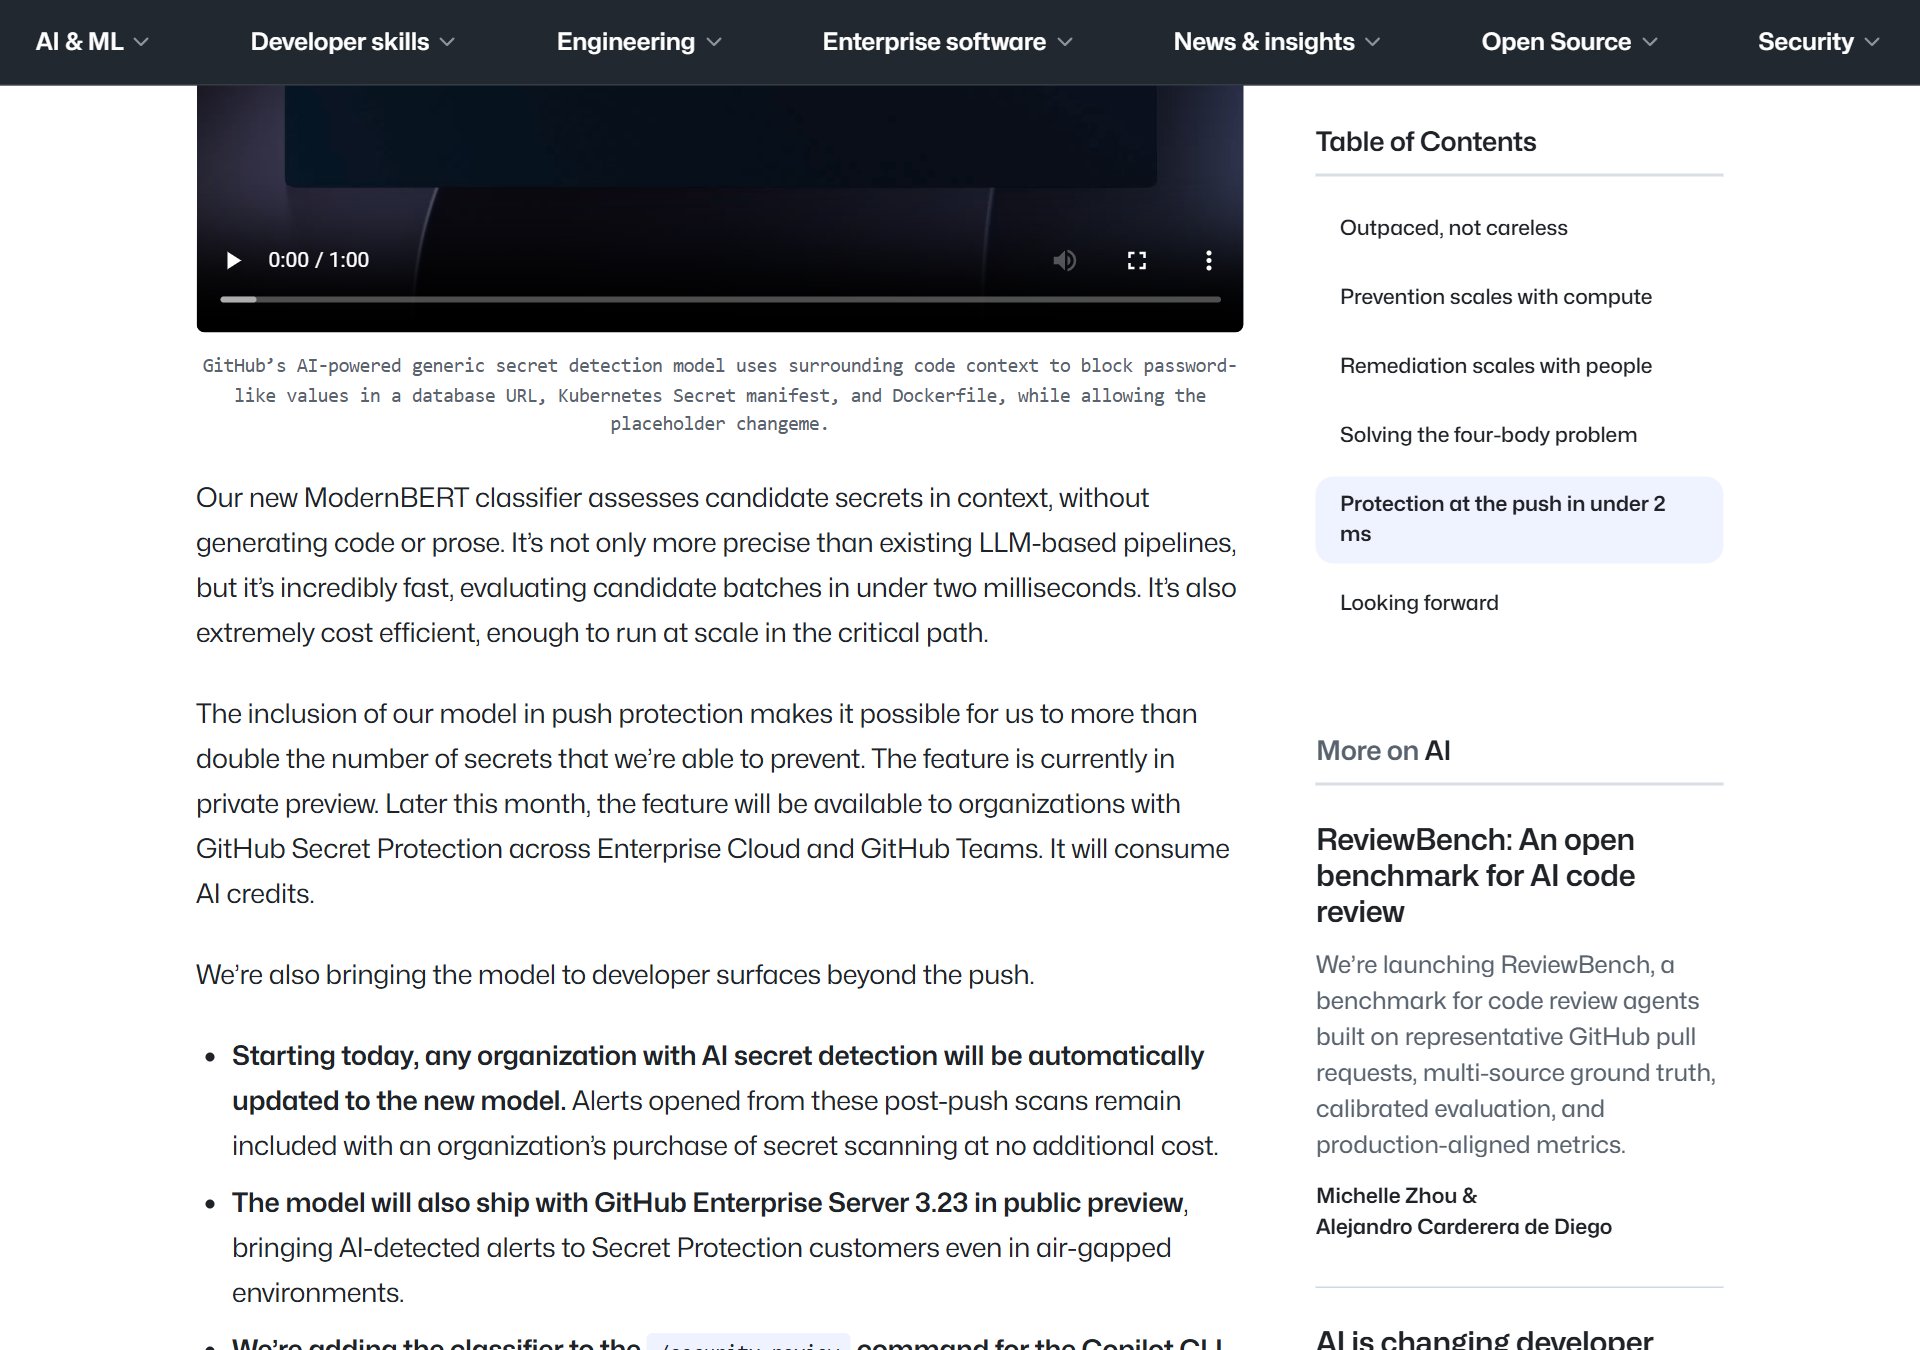
글에 실린 예시에서는 DB 접속 주소, Kubernetes Secret 파일, Dockerfile에 적힌 비밀번호처럼 보이는 값은 막고, 자리만 채워 둔 값인 changeme는 통과시켜요.
숫자
- 후보 묶음 하나를 판정하는 데 2밀리초 미만이 걸려요. GitHub는 기존 LLM 기반 방식보다 정확하다고도 했는데, 정확도 수치는 적지 않았어요.
- push 보호가 올리기 전에 막는 것은 새로 찾은 비밀 정보의 약 30%예요. 나머지 70%는 이미 올라간 뒤에 찾아요. GitHub는 새 모델로 막을 수 있는 수를 두 배 넘게 늘릴 수 있다고 했어요.
- 배경으로 든 숫자: GitHub의 풀 리퀘스트 3건 중 1건에 AI 에이전트가 관여해요(1년 전에는 10건 중 1건 미만). 새어 나간 비밀 정보를 사람이 직접 무효로 만드는 데는 평균 약 40일이 걸리고, 5건 중 1건쯤은 90일을 넘겼어요.
언제, 누가 쓰나요
- push 차단 — 10월 7일 글 기준으로 비공개 미리보기예요. 글에는 10월 안에(원문 표현은 later this month) GitHub Secret Protection을 쓰는 조직(Enterprise Cloud, Teams)에 열리고, AI 크레딧을 써요.
- 올린 뒤 검사 — 이미 AI 비밀 탐지를 쓰는 조직은 글이 올라온 날부터 새 모델로 자동으로 바뀌어요. 여기서 나오는 알림은 추가 비용이 없어요.
- GitHub Enterprise Server 3.23 — 공개 미리보기로 들어가요.
- Copilot CLI·Copilot 앱 —
/security-review명령에 이 분류 모델을 넣고 있어요. 조직 요금제가 없어도 Copilot 사용자가 올리기 전에 비밀 정보를 살필 수 있게 하려는 것이에요. 날짜는 글에 없어요.